
كلمة المرور الطويلة ليست بالضرورة قوية: لماذا تنجح «Admin@123» في اجتياز السياسات وكيف نوقفها
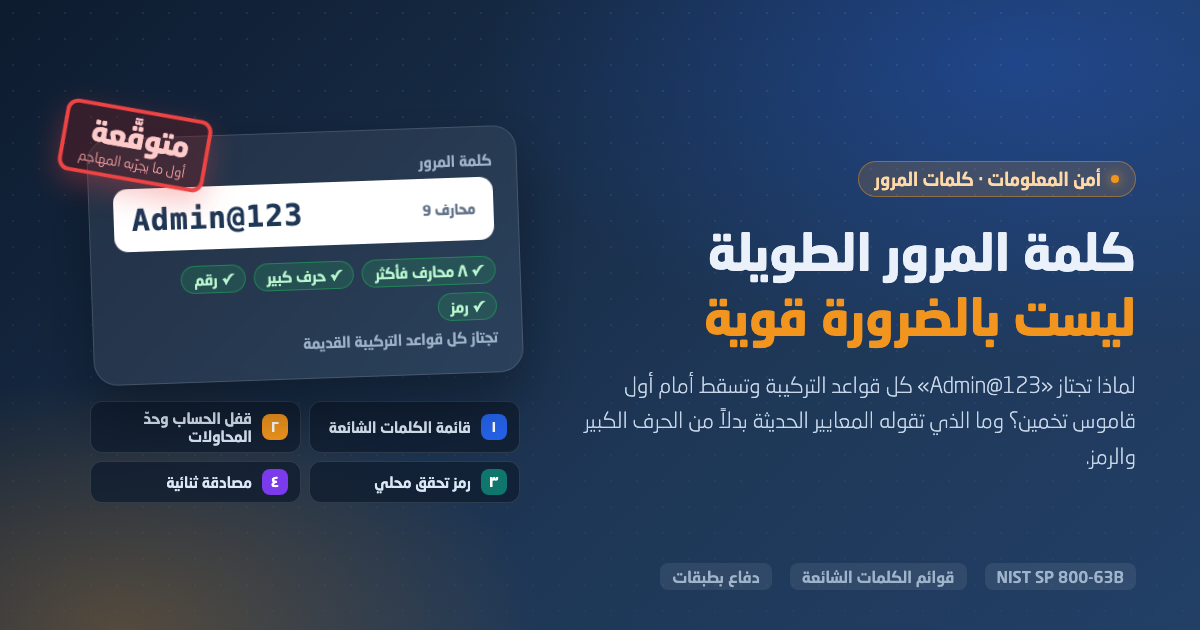
لسنوات طويلة بُنيت سياسات كلمات المرور على وصفة واحدة: ثمانية محارف على الأقل، حرف كبير، رقم، ورمز. والنتيجة؟ كلمة مثل Admin@123 تجتاز هذه الوصفة بامتياز، وهي في الوقت نفسه من أوائل ما تجرّبه أي أداة تخمين آلية. المشكلة ليست في طول الكلمة ولا في تنوّع محارفها، بل في أنها متوقَّعة.
ما تغيّر في التفكير الأمني. التوجيهات الحديثة، وعلى رأسها الإصدار الأخير من معيار NIST SP 800-63B، قلبت القاعدة القديمة: لا تُلزم المستخدم بتركيبة معيّنة من الحروف والرموز، بل افحص كلمته أمام قائمة بالكلمات الشائعة والمسرَّبة، وارفضها إن كانت ضمنها. السبب بسيط: المهاجم لا يجرّب كل الاحتمالات، بل يبدأ بقاموس من بضعة آلاف كلمة يفتح بها نسبة مذهلة من الحسابات.
كيف يعمل فحص «الكلمات الشائعة» عملياً. الفحص الساذج يقارن الكلمة كما هي بقائمة ثابتة، فيُخدع بأبسط حيلة: P@ssw0rd ليست password حرفياً. الفحص الجيد يمرّ بأربع خطوات:
التطبيع: تحويل الكلمة إلى حروف صغيرة وحذف الفراغات.
فكّ الاستبدالات الشائعة: @ تصبح a، و0 تصبح o، و3 تصبح e، و$ تصبح s. بعدها تتحوّل P@ssw0rd إلى password وتُرفض.
عزل الجذر عن الذيل: الحروف وحدها تُقارن بقائمة جذور معروفة (admin، welcome، test، أسماء المدن والمؤسسات)، والذيل يُفحص هل هو تسلسل تافه مثل 123 أو سنة. بهذا تسقط Welcome2026 وAdmin@123 وBaghdad1234 معاً.
قواعد البنية: أرقام فقط، أو حرف مكرَّر، أو تسلسل على لوحة المفاتيح مثل qwerty، أو كلمة تحوي اسم المستخدم نفسه.
هذه الخطوات لا تحتاج إلى خدمة خارجية ولا إلى قاعدة بيانات ضخمة؛ قائمة من بضع مئات من الجذور تكفي لإسقاط الغالبية العظمى من الكلمات التي يبدأ بها المهاجمون.
الفحص وحده لا يكفي: ماذا عن الحسابات القائمة؟ رفض الكلمات الضعيفة عند إنشاء كلمة جديدة لا يعالج آلاف الحسابات التي أُنشئت قبل تفعيل السياسة. الحل العملي أن يُقيَّم كل حساب لحظة دخوله: إن كانت كلمته ضمن القائمة السوداء يُحجز المستخدم في شاشة تغيير كلمة المرور ولا يصل إلى أي شاشة أخرى حتى يختار كلمة مقبولة. والحجز يجب أن يكون حقيقياً على مستوى الخادم، لا مجرد توجيه أولي يتجاوزه المستخدم بكتابة رابط آخر.
طبقات الدفاع المتكاملة. كلمة المرور القوية ضرورية لكنها ليست الطبقة الوحيدة: قفل الحساب بعد محاولات فاشلة محدودة، حدّ لعدد المحاولات لكل عنوان شبكي في الدقيقة، رمز تحقق مرئي يظهر بعد محاولات فاشلة فقط ويمكن توليده محلياً بصورة متجهية مشوَّشة فيعمل داخل الشبكات المغلقة، والمصادقة الثنائية بتطبيقات التحقق إلزامياً لحسابات المديرين على الأقل. والترتيب مهم: يُفحص رمز التحقق قبل الوصول إلى قاعدة المستخدمين، فلا تُستهلك محاولات ولا تُقفل حسابات بفعل هجوم آلي يستهدف اسم مستخدم معروف.
الخلاصة. قوة كلمة المرور تُقاس بمدى صعوبة توقّعها لا بطولها، والمعايير الحديثة تقول صراحة: افحص أمام قوائم الكلمات الشائعة، وتخلّ عن قواعد التركيبة الصارمة، واجعل الدفاع طبقات متكاملة. الكلمة التي تجتاز كل قواعد التركيبة قد تكون أول ما يخطر ببال المهاجم.
 English
 Arabic